Ошибка 403 Forbidden: причины и решение
Что такое ошибка 403 Forbidden
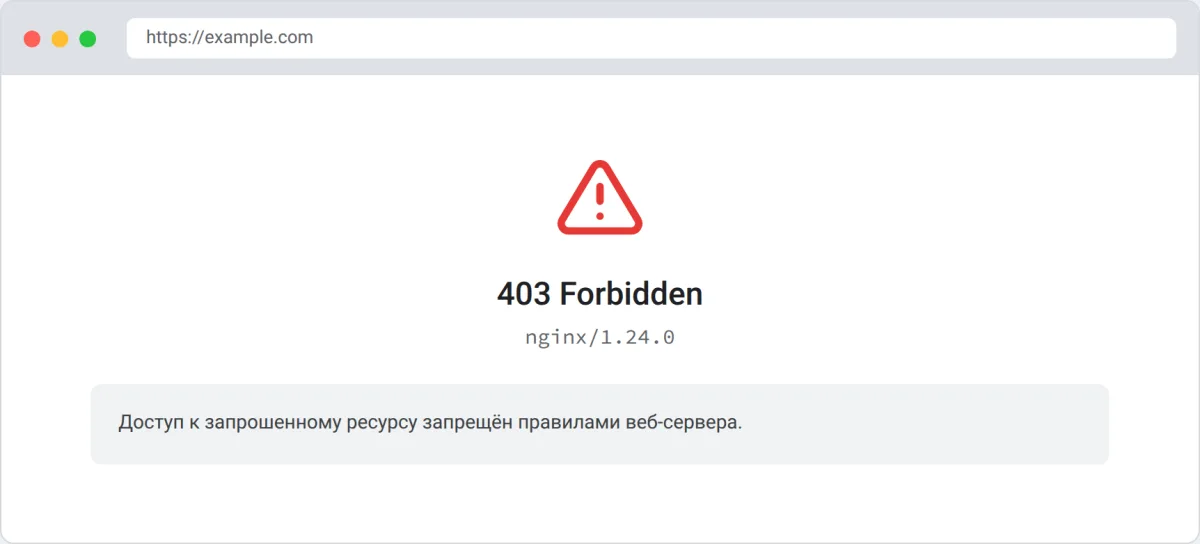
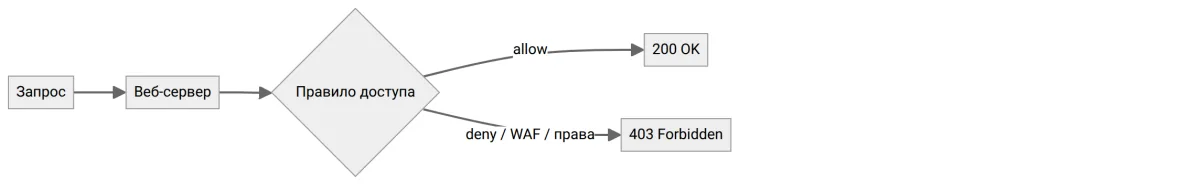
Ошибка 403 Forbidden (в переводе — «запрещено») — это HTTP-код состояния, которым сервер сообщает клиенту: запрос понятен, сервер определил, кто вы и что вы запрашиваете, но доступ к ресурсу закрыт. В отличие от ошибки 401 Unauthorized, где проблема в отсутствии или неверности учётных данных, при 403 сервер знает, что запрос корректный, — он просто отказывает намеренно.
Ключевое отличие, которое важно понимать администратору сайта:
| Код | Смысл | Типичный сценарий |
|---|---|---|
| 401 Unauthorized | «Кто вы?» — нет или неверны данные авторизации | Не передан токен, истёк пароль |
| 403 Forbidden | «Знаю, кто вы, но сюда нельзя» | Нет прав, IP заблокирован, файл запрещён |
| 404 Not Found | «Такого ресурса нет» | Неверный URL, файл удалён |
403 означает, что сервер жив и отвечает, а проблема лежит в правах доступа или настройках безопасности. Это важно: сайт не «упал», он работает, но конкретному запросу отказано.
Где вы видите эту ошибку
Чаще всего пользователь встречает «ошибку 403 доступ запрещён» в трёх случаях:
- При переходе по прямой ссылке на страницу или файл.
- При отправке формы или POST-запроса.
- При обращении к каталогу без индексного файла.
В браузере ошибка выглядит по-разному в зависимости от сервера: «403 Forbidden», «Доступ запрещён», «Access Denied» или «You don't have permission to access this resource». Настройка внешнего вида — отдельная тема, но сам факт появления кода фиксируется одинаково.
Основные причины появления 403
Причина не всегда на стороне посетителя. Разберём самые частые сценарии — от банальных до нетривиальных, сгруппировав по тому, на чьей стороне проблема.
1. Неверные права на файлы и каталоги
Классика для сайтов на Apache и nginx. Веб-сервер запущен от служебного пользователя (например, www-data или nginx), и если файл не читается этим пользователем, сервер возвращает 403 вместо содержимого.
Типичная ситуация: файл залит по FTP с правами 600 или владельцем root, а веб-сервер не имеет прав на чтение. Сервер не показывает файл, но и не раскрывает причину в теле ответа.
2. Запрет на листинг каталога
Если вы открыли URL вида https://site.ru/images/, а в каталоге нет файла index.html или index.php, и при этом отключён листинг директорий, сервер вернёт 403. Это защитное поведение по умолчанию: не показывать список файлов папки всем подряд.
3. Правила в конфигурации или .htaccess
Запреты, прописанные вручную: Deny from all, Require all denied, правила для конкретных IP или диапазонов. Сюда же — запрет доступа к служебным файлам (.htaccess, .env, config.php), который добавляют ради безопасности.
4. Блокировка по IP или геолокации
Сервер или промежуточный слой (WAF, CDN, reverse-proxy) может блокировать конкретные IP, подсети или целые страны. Частая причина «403 для всех, кроме меня» при тестировании — блокировка диапазона адресов хостинг-провайдера или VPN.
5. Ошибки в конфигурации виртуального хоста
Неправильно указанный корневой каталог DocumentRoot / root, ведущий в несуществующую или защищённую папку, тоже даёт 403 на каждый запрос.
6. ModSecurity и WAF
Файрвол веб-приложений блокирует запросы, похожие на атаку: SQL-инъекции, XSS, подозрительные строки в параметрах. Легитимный запрос с «неудобным» символом в параметре может быть ошибочно отклонён с кодом 403.
7. Горячие ссылки (hotlink protection)
Запрет на загрузку картинок и файлов со сторонних доменов: сервер проверяет заголовок Referer и отдаёт 403, если он указывает на чужой сайт.
Сводка по причинам в формате «симптом → причина → решение»:
| Симптом | Вероятная причина | Что проверять и делать |
|---|---|---|
| 403 на все страницы сайта | Неверный корень сайта или права на каталог | Проверить DocumentRoot/root, права 755 на каталоги |
| 403 только на один файл | Права файла или правило deny | Права 644 на файл, правила в .htaccess |
| 403 на каталог без index | Отключён листинг директории | Добавить index-файл или осознанно включить листинг |
| 403 только с некоторых IP | Блокировка диапазона/WAF | Проверить allow/deny, логи WAF |
| 403 на картинки с других сайтов | Hotlink protection | Настроить разрешённые Referer |
| 403 на POST-запросы | ModSecurity / правила WAF | Проверить лог modsec, исключить ложное правило |
Как диагностировать 403: пошаговая самопроверка
Прежде чем что-то менять, зафиксируйте факты. Диагностика из командной строки даёт больше информации, чем страница в браузере, потому что показывает заголовки ответа сервера.
Шаг 1. Полный ответ с заголовками через curl
curl -I https://example.com/secret/
Что выводит команда и как это читать:
HTTP/1.1 403 Forbidden
Server: nginx/1.24.0
Date: Tue, 15 Sep 2026 10:00:00 GMT
Content-Type: text/html
HTTP/1.1 403 Forbidden— сервер ответил именно кодом 403, а не 404 или 500. Уже ясно, что сервер жив.Server: nginx/1.24.0— тип и версия веб-сервера. Это подсказывает, где искать настройки: вnginx.confи файлах сайтов.- Отсутствие
Content-Lengthс маленьким телом — типично для короткой стандартной страницы запрета.
Флаг -I запрашивает только заголовки методом HEAD. Для POST-запросов и проверки правил WAF этого мало — нужно смотреть полный запрос.
Шаг 2. Проверка с телом ответа и по конкретному методу
curl -v https://example.com/secret/ 2>&1 | head -40
Флаг -v включает подробный вывод: видно отправленные и полученные заголовки, редиректы, тип соединения. Строки со звёздочкой * — служебные (TLS, соединение), строки с > — запрос, с < — ответ сервера.
Шаг 3. Сравнение с «правильным» запросом
Если 403 появляется только с определённым заголовком, попробуйте его убрать или подменить:
curl -A "Mozilla/5.0" https://example.com/secret/
curl -e "https://example.com/" https://example.com/img/logo.png
-Aподменяет User-Agent: некоторые серверы и CDN блокируют запросы без него или с пустым значением.-eподменяетReferer: если включена защита от hotlink, запрос с «правильным» реферером пройдёт, а без него — вернёт 403.
Если с подменой заголовков ответ стал 200 — проблема в настройке проверки заголовков, а не в файле.
Шаг 4. Проверка прав на файлы
На сервере, где лежит сайт, посмотрите права и владельца:
ls -la /var/www/example.com/
stat /var/www/example.com/index.html
Ключевые значения: каталоги — 755 (владелец может всё, остальные читают и заходят), файлы — 644 (владелец пишет, все читают). Если файл принадлежит другому пользователю и имеет права 600, веб-сервер его не прочитает и вернёт 403.
Шаг 5. Чтение логов сервера
Лог ошибок — самый точный источник причины:
tail -n 50 /var/log/nginx/error.log
Типичные записи, которые объясняют 403:
directory index of "/var/www/..." is forbidden— нет index-файла и запрещён листинг.access forbidden by rule— сработало правилоdenyилиlocation.client intended to send too large body— запрос превысил лимитclient_max_body_size, и сервер ответил 403 (часто именно так ведёт себя nginx при слишком большом аплоаде).- Записи ModSecurity с ID правила — ложное срабатывание WAF.
Решение проблемы по сценариям
Дальше — конкретные исправления под каждую причину. Начинайте с самой частой и двигайтесь к редким.
Права на файлы и каталоги
chmod 755 /var/www/example.com
chmod 644 /var/www/example.com/index.html
chown -R www-data:www-data /var/www/example.com
Первая команда ставит права каталога, вторая — файла, третья отдаёт владение веб-серверу. После смены проверьте ответ повторно через curl -I.
Листинг каталога
Правильное решение — не включать листинг, а положить index.html (или index.php) в каталог. Листинг директорий раскрывает структуру файлов и редко нужен на боевом сайте.
Правила .htaccess (Apache)
Типичный запрет, который вы могли унаследовать:
Deny from all
Чтобы открыть доступ, замените на:
Require all granted
Если 403 появился после правки .htaccess, откатите последнее изменение — часто причина именно в нём. На nginx аналог — директива deny all; внутри location, которую нужно заменить на allow all; или удалить.
Блокировка по IP
Проверьте, не попал ли ваш IP в запрещающий список, и добавьте исключение, если это ваш собственный тестовый адрес:
location / {
    allow 203.0.113.10;
    deny all;
}
Если блокирует CDN или WAF — ищите настройку в его панели, а не в конфигурации веб-сервера.
ModSecurity / WAF
Включите режим логирования и найдите ID правила, которое отклонило запрос, затем отключите его точечно или добавьте исключение для конкретного пути. Не отключайте WAF целиком — так вы снимете защиту со всего сайта ради одной страницы.
Hotlink protection
Для nginx разрешите доступ только с вашего домена:
location ~* \.(png|jpg|jpeg|gif|webp)$ {
    valid_referers none blocked example.com *.example.com;
    if ($invalid_referer) {
        return 403;
    }
}
Обратите внимание: none разрешает прямые переходы без реферера (ввод URL в адресной строке), blocked — запросы, где реферер скрыт прокси. Без этих значений вы заблокируете и обычных посетителей.
403 и мониторинг доступности
Ошибка 403 — не только про «страница не открывается у пользователя». Для владельца сайта это сигнал, который нужно отслеживать, потому что он может указывать на сломанную конфигурацию, случайно применённое правило или ошибку после деплоя.
Ключевой нюанс: 403 — это ответ сервера, и наивная проверка «сайт отвечает» его не уловит. Если мониторинг смотрит только на то, что хост возвращает любой HTTP-код, он сочтёт сайт доступным, хотя реальные посетители видят «доступ запрещён». Поэтому проверка доступности должна учитывать код ответа, а не только факт TCP-соединения.
Что стоит контролировать:
- Появление 403 на ключевых страницах (главная, форма входа, файлы).
- Переход кода ответа из 200 в 403 после изменений на сервере.
- 403 на страницах, которые должны быть публичными.
Быстрая проверка того, что сейчас возвращает ваш сайт, — инструмент проверки доступности UptimeChecker /check: он покажет итоговый код ответа и цепочку, а не только факт «сайт жив». Это удобно, когда нужно увидеть код ответа со стороны, из внешней сети, а не из-под самого сервера, где настройки доступа могут отличаться.
Отдельный случай — 403 на каталоге без индекса: внешне это выглядит как «страница исчезла», хотя файлы на месте. Если вы регулярно видите такие ошибки на своём проекте, стоит завести регламент: после каждого деплоя прогонять проверку ключевых URL.
Отличие 403 от 404 и как не перепутать
Для пользователя «403» и «404» выглядят похоже — обе страницы «не открываются». Но для администратора это принципиально разные ситуации, и путать их дорого:
| Параметр | 403 Forbidden | 404 Not Found |
|---|---|---|
| Ресурс существует? | Да, но доступ закрыт | Нет (или скрыт) |
| Сервер «знает» о ресурсе? | Да, отказывает намеренно | Нет, не находит |
| Проблема в | Правах, правилах, WAF | URL, удалённом файле, редиректах |
| Что чинить | Конфигурацию доступа | Ссылки и маршруты |
Типичная ошибка начинающих — настраивать редирект или менять URL там, где на самом деле сработало правило запрета, и наоборот. Поэтому первым шагом всегда снимайте точный код ответа через curl -I, а не гадайте по внешнему виду страницы.
Подробно про ошибку 404, её причины и правильную обработку (включая «мягкую 404» и код 410 Gone) мы разобрали в соседней статье: «Ошибка 404 Not Found: причины и что делать».
Чек-лист: что делать при 403
Если вы столкнулись с ошибкой 403 на своём сайте, пройдите по списку сверху вниз:
- Снимите точный код и заголовки:
curl -I https://ваш-сайт/путь. - Определите, на всех ли страницах ошибка или только на одной.
- Проверьте права и владельца файлов/каталогов (
ls -la,stat). - Загляните в лог ошибок веб-сервера — там обычно написана причина.
- Проверьте
.htaccess/ конфиг наdeny, проверьте правила WAF. - Подмените User-Agent и Referer через
curl— исключите блокировку по заголовкам. - Внесите точечное исправление и перепроверьте через
curl. - Настройте регулярную проверку доступности ключевых страниц, чтобы ловить 403 до того, как его заметят пользователи.
Ошибка 403 почти всегда решается настройкой: права, правило или заголовок. Редкая причина, которую не стоит исключать, — устаревший кэш на CDN или в браузере, поэтому при сомнении проверьте страницу из инкогнито или через внешний инструмент вроде проверки доступности UptimeChecker.
Если вы мониторите свой проект, добавьте проверку ключевых URL в регулярный список — так вы увидите появление 403 раньше, чем его заметят клиенты, и сможете отреагировать до потери трафика и заявок.


